Enklare regler för kamerabevakning
Reglerna för kamerabevakning påverkar hur företag och verksamheter kan använda kameror för att skapa tryggare miljöer och följa upp händelser. För verksamheter med fordon är det viktigt att förstå vilka möjligheter som finns och vilket ansvar som följer med kamerabevakningen.
Bra Vision erbjuder kamera- och övervakningslösningar för professionella fordon. Vi hjälper dig att hitta rätt teknik utifrån verksamhetens behov.
Kamerabevakning i fordon – vad behöver du tänka på?
Vilka regler som gäller beror bland annat på hur kamerorna används, vad som spelas in och vilka personer som kan komma att omfattas av bevakningen. Innan ett system tas i bruk behöver verksamheten bedöma vilka krav som gäller i det aktuella fallet.
Allmänna dataskyddsförordningen*
– ett regelverk för personlig integritet
Personlig integritet är en rätt för varje medborgare att kunna kontrollera vem som får del av ens privata information, d v s personuppgifter.
Dataskyddsförordningen är ett regelverk på EU-nivå för personlig integritet och dataskydd. Den är tillämpbar för varje upplysning som avser en identifierad eller identifierbar fysisk person.
* tidigare benämnd Personuppgiftslagen (GDPR)
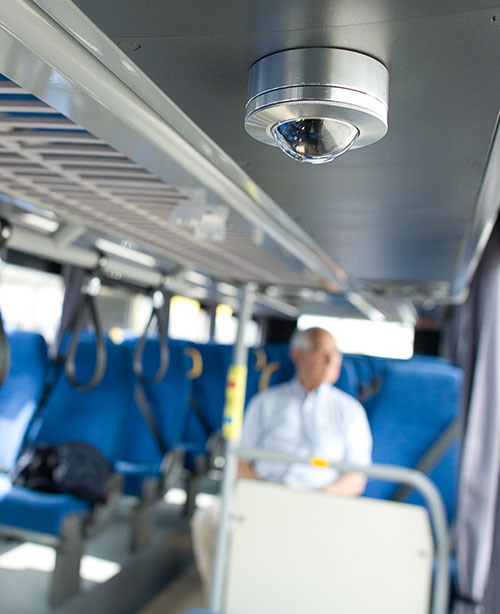
Personuppgifter är för Bra Visions del kopplat till bildmaterial från övervakningskamera som installeras hos våra busskunder.
Detta material får endast behandlas av behöriga hos Bra Vision (normalt tekniker/installatör) och endast vid uppsättning av system, funktionskontroll, service eller på anmodan av PUB-ansvarig.
Vad innebär behandling?
Med behandling avses
– en åtgärd eller en kombination av åtgärder som gäller personuppgifter
– all behandling, var sig den är automatiserad eller ej
Den gäller alla typer av åtgärder:
– insamling
– registrering
– lagring
– utlämning genom överföring
– spridning
– radering
– förstöring
Vad krävs för behandling?
All behandling av personuppgifter ska göras i förenlighet med principer och ska
– vara laglig, korrekt och öppen
– gälla särskilda, uttryckligt angivna och berättigade ändamål
– vara adekvat, relevant och inte för omfattande
– hållas korrekt och nödvändigt uppdaterad
– minimera insamlade data och lagringstid
– ha inbyggd säkerhet
När behandlingen brister
En personuppgiftsincident är en säkerhetsincident som leder till oavsiktlig eller olaglig förstöring, förlust eller ändring av personuppgifter.
Även de mest noggranna drabbas av säkerhetsincidenter. Frågan är om skyddsåtgärderna varit tillräckliga för att vara förenliga med allmänna dataskyddsförordningen.
En personuppgiftsincident kan innebära skyldighet att rapportera till Integritetsskyddsmyndigheten inom 72h, att informera individer om incidenten och att motverka eller åtgärda bristen.
Personuppgiftsbiträdesavtalet… puh..
Låt oss kalla det PUB-avtalet
För att behandla personuppgifter för annans räkning behöver parterna ingå ett PUB-avtal (se rubriken ovan!). Ett PUB-avtal är ett avtal mellan två aktörer med syftet att reglera behandlingen av personuppgifter.
Avtalsparterna i ett PUB-avtal är:
– personuppgiftsansvarig. Denna part bestämmer ändamål och medel för behandlingen av personuppgifter och har det yttersta ansvaret för behandlingen av personuppgifterna.
– personuppgiftsbiträde. Denna part behandlar personuppgifter för annans räkning, d v s för den personuppgiftsansvarige och ansvarar för behandlingen i ett mer avgränsat avseende.
Denna part kan anlita ett underbiträde – alltså ett personuppgiftsbiträde åt personuppgiftsbiträdet.
”När uppgifter behandlas av ett personuppgiftsbiträde ska hanteringen regleras genom ett avtal… i vilket föremålet för behandlingen, behandlingens varaktighet, art och ändamål, typen av personuppgifter och kategorier av registrerade…”
”[Personuppgiftsbiträdet] säkerställer att personer med behörighet att behandla personuppgifterna har åtagit sig att iaktta konfidentialitet eller omfattas av en lämplig lagstadgad tystnadsplikt…”
ur Allmänna dataskyddsförordningen
Personuppgiftsbiträdet är skyldig att
– informera personuppgiftsansvarig om säkerhetsincidenter
– informera personuppgiftsansvarig om biträdet anser att en skriftlig instruktion bryter mot gällande dataskyddslagstiftning
– hjälpa personuppgiftsansvarig med uppfyllandet av individers dataskyddsrättigheter
– hjälpa personuppgiftsansvarig med att fullgöra skyldigheter enligt allmänna dataskyddsförordningen
– återlämna eller förstöra personuppgifter vid PUB-avtalets slut, enligt personuppgiftsansvariges val
– möjliggöra och bistå personuppgiftsansvarige med att granska personuppgiftsbiträdets verksamhet. Denna punkt förhandlas ofta mellan parterna då kostnad, tid, formkrav m m inte regleras i allmänna dataskyddsförordningen.
Vad innebär det att vidta tekniska och organisatoriska åtgärder samt att logga åtkomst till personuppgifter?
Allmänna dataskyddsförordningen kräver att personuppgiftsansvarige och personuppgiftsbiträdet ska vidta lämpliga tekniska och organisatoriska åtgärder. Dessa är dock inte definierade och det blir en bedömning från fall till fall. Det handlar i grund och botten om att man måste säkerställa att personuppgifterna hanteras konfidentiellt, hålls tillgängliga för de som är behöriga och är tillförlitliga.
De tekniska åtgärderna avser exempelvis att personuppgifterna är föremål för kryptering i vila/överföring och att IT-miljöerna som används är patchade och virusfria, skyddade med lösenord, att behörighetsklasser är implementerade (t ex att bara en admin-användare kan redigera personuppgifterna) och att den fysiska IT-miljön är skyddad från angrepp (både från sabotage och olyckor).
Organisatoriskt krävs att man har policyer och rutiner för hur personuppgiftsbehandling ska ske, att personal löpande tränas i hur man får behandla personuppgifter och att man har en plan för IT-miljöernas kontinuitet.
Loggning avser att registrera när den personuppgiftsansvarige och personuppgiftsbiträdet tar del av personuppgifter, datum och klockslag samt åtgärder som vidtagits avseende personuppgifterna. Flertalet molntjänsteleverantörer brukar kunna erbjuda denna funktion.
Vilka skyldigheter har personuppgiftsbiträdet vid en personuppgiftsincident?
Från och med att personuppgiftsbiträdet har upptäckt en personuppgiftsincident så måste denne meddela detta till den personuppgiftsansvarige utan dröjsmål.
I huvudsak handlar det om att informera den personuppgiftsansvarige om incidenten så att denne kan bedöma om Integritetsskyddsmyndigheten behöver meddelas, samt att bistå den personuppgiftsansvarige med att åtgärda personuppgiftsincidenten.
Vad gäller vid personuppgiftsbiträdesavtalets upphörande?
I regel ska den personuppgiftsansvarige välja att personuppgiftsbiträdet antingen raderar eller lämnar tillbaka personuppgifterna som har behandlats. Det innebär att efter PUB-avtalets upphörande ska personuppgiftsbiträdet inte ha några personuppgifter kvar från den personuppgiftsansvarige.